Asus, 공유기 보안 취약점 3건 긴급 수정
Asus가 자사 공유기용 긴급 펌웨어 업데이트를 배포했습니다. 이번 업데이트는 특정 조건에서 공격자가 비밀번호 없이 관리자 권한을 얻을 수 있는 보안 취약점 3건을 해결합니다. 제조사는 사용자에게 가능한 한 빨리 업데이트를 설치할 것을 권고했습니다.
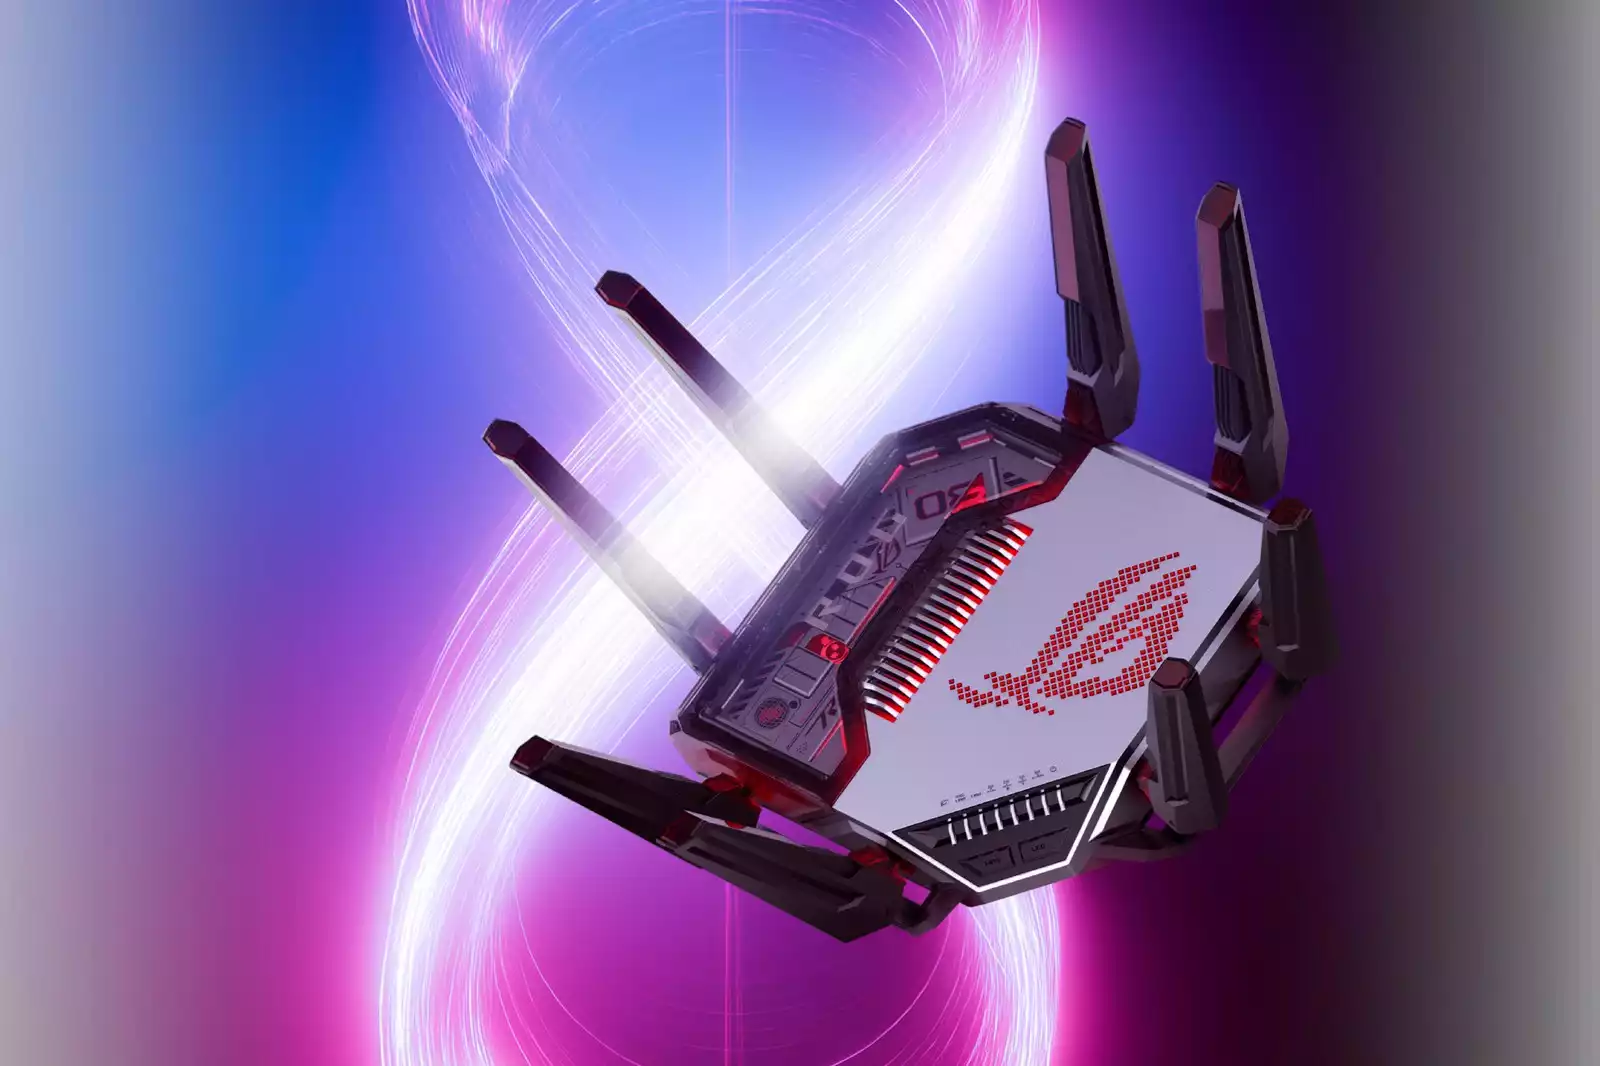
세 가지 취약점 가운데 두 건은 CVSS 4.0 평가에서 가장 높은 위험도를 받았으며, 최고 점수는 10점 만점에 8.7점입니다. 이는 가정과 사무실 네트워크의 보안에 심각한 위협이 될 수 있음을 보여줍니다.
첫 번째 취약점은 CVE-2026-75775로 등록되었으며, 3.0.0.6_102 시리즈 펌웨어를 사용하는 일부 Asus 공유기 모델에 영향을 줍니다. 인접 네트워크에 있는 공격자가 인증 절차 없이 관리자 권한으로 접근할 수 있습니다. 위험도는 10점 만점에 7.7점으로 평가되었습니다.
나머지 두 건인 CVE-2026-75779와 CVE-2026-93489는 각각 8.6점과 8.7점으로 평가되었습니다. 앞의 취약점을 악용하려면 사용자의 참여가 필요합니다. 뒤의 취약점은 인접 네트워크의 공격자가 인증 없이, 그리고 기기 소유자와의 상호작용 없이도 공격을 수행할 수 있습니다.
영향을 받는 전체 모델 목록과 마지막 두 취약점에 대한 상세한 기술 설명은 아직 공개되지 않았습니다.
Asus는 가장 중요한 보호 조치로 최신 펌웨어 설치를 꼽았습니다. 즉시 업데이트할 수 없는 경우 관리 페이지 로그인과 Wi-Fi 접속에 10자 이상의 고유하고 복잡한 비밀번호를 설정할 것을 권장합니다. 또한 WAN을 통한 공유기 원격 접속을 끄고, 신뢰할 수 있는 기기만 연결하도록 허용해야 합니다.
업데이트를 설치한 뒤에는 설정을 점검하고, 연결된 기기 목록에서 알 수 없는 기기를 삭제하며, 관련 모바일 앱에서 의심스러운 세션을 종료하는 것이 좋습니다. 그다음 공유기를 재부팅해야 합니다.