Esperto scopre vulnerabilità nelle chiavette Lenovo protette
Il ricercatore di cybersicurezza Xusheng Li ha individuato gravi vulnerabilità nella protezione di chiavette USB di diversi produttori. L’attenzione maggiore è andata a Lenovo ThinkPlus FU100, presentato come dispositivo con crittografia hardware AES a 256 bit e lettore di impronte digitali integrato.
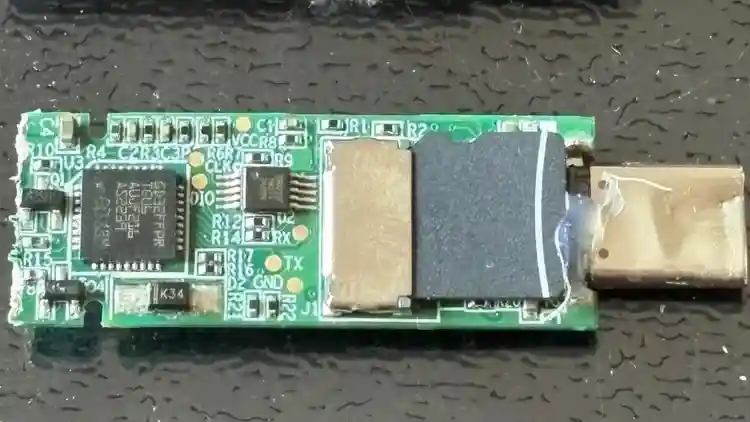
Dalla verifica è emerso che all’interno della chiavetta si trova un normale lettore con scheda SD. Il lettore di impronte si limita a consentire il collegamento del dispositivo al computer, mentre i dati non vengono cifrati. Secondo quanto riferito da HackingPassion, Li ha descritto la chiavetta come una comune scheda SD in un involucro elegante e ha osservato che chiunque abbia accesso fisico al dispositivo può leggerne senza difficoltà il contenuto.
Carenze sono state riscontrate anche in un altro prodotto Lenovo, l’SSD esterno TSD303. Cifra i dati, ma durante la verifica della password inviava al computer la combinazione corretta tramite USB in chiaro, per cui intercettarla era semplice. Il primo aggiornamento ha eliminato tale trasmissione, ma utilizzava una chiave che poteva essere ricavata dal software. Solo una versione successiva del firmware ha modificato il principio di funzionamento: ora l’unità controlla autonomamente la password inserita e non la trasmette al computer.
L’indagine ha riguardato anche dispositivi di altre aziende che impiegano lo stesso kit di sviluppo delle unità Lenovo. In totale sono stati esaminati nove modelli. Nella maggior parte dei casi un ricercatore esperto è riuscito a ottenere la password, mentre due unità conservavano i dati su schede microSD del tutto senza crittografia.
Per il reverse engineering Li ha utilizzato Codex di OpenAI insieme agli strumenti della propria azienda. Ad esempio, la protezione dell’unità Netac è stata violata in circa sette minuti: l’IA ha trovato nel programma una chiave fissa, oltre alla password utente che veniva scritta nei log diagnostici. Problemi simili sono emersi dall’analisi dei programmi di protezione dalla copia. KakaSoft USB Copy Protection utilizzava una password interna generata autonomamente, e Codex in circa 26 minuti ha ricostruito l’algoritmo e decifrato un file di prova senza la password dell’utente. La protezione di Nexcopy Copy Secure è stata aggirata in circa 10 minuti, poiché la chiave era accessibile tramite un certificato incorporato nell’applicazione per la visualizzazione dei file.
Nel programma SecZure YutianDun sono stati scoperti due account nascosti con password semplici. Per trovarli è stato usato il debug con riavvolgimento temporale, che ha permesso di seguire il funzionamento del programma. Li ha sottolineato che simili vulnerabilità di per sé non dimostrano l’intenzione dolosa dei produttori. Non ha avvisato KakaSoft, Nexcopy e SecZure, spiegando che un’unità finita nelle mani di un malintenzionato è praticamente impossibile da richiamare o aggiornare.
Come esempio di approccio più affidabile, il ricercatore ha citato il progetto open source Phantomdrive. Anch’esso utilizza una scheda microSD, ma cifra i dati con una chiave generata a partire dalla password dell’utente, perciò la semplice estrazione della scheda non consente di accedere al suo contenuto.