Especialista descobre falhas em pen drives Lenovo protegidos
O pesquisador de cibersegurança Xusheng Li identificou falhas graves na proteção de unidades USB de vários fabricantes. A maior atenção recaiu sobre o Lenovo ThinkPlus FU100, vendido como um dispositivo com criptografia de hardware AES de 256 bits e leitor de impressão digital integrado.
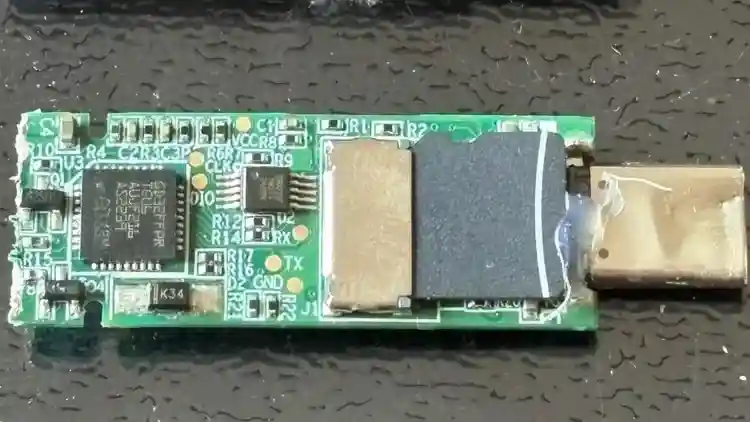
A verificação mostrou que o interior do pen drive era apenas um leitor comum com cartão SD. O leitor de impressão digital apenas permitia conectar o dispositivo ao computador, enquanto os dados em si não eram criptografados. Segundo o HackingPassion, Li descreveu o aparelho como um cartão SD comum em uma carcaça elegante e observou que qualquer pessoa com acesso físico pode ler o conteúdo sem dificuldade.
Problemas também foram encontrados em outro produto da Lenovo, o SSD externo TSD303. Ele criptografava os dados, mas, na verificação da senha, enviava a combinação correta ao computador por USB em texto simples, o que tornava a interceptação fácil. A primeira atualização corrigiu essa transmissão, mas utilizava uma chave que podia ser recuperada a partir do software. Somente uma versão posterior do firmware alterou o princípio de funcionamento: agora a unidade verifica sozinha a senha digitada e não a envia ao computador.
A pesquisa abrangeu ainda produtos de outras empresas que usam o mesmo kit de desenvolvimento das unidades da Lenovo. No total, foram examinados nove dispositivos diferentes. Na maioria dos casos, um pesquisador experiente conseguia obter a senha, e duas unidades guardavam os dados em cartões microSD sem nenhuma criptografia.
Para a engenharia reversa, Li utilizou o Codex da OpenAI junto com as ferramentas da sua empresa. Por exemplo, a proteção da unidade Netac foi quebrada em cerca de sete minutos: a IA encontrou no programa uma chave fixa embutida, além da senha do usuário, que era gravada nos registros de diagnóstico. A análise de programas de proteção contra cópia revelou problemas semelhantes. O KakaSoft USB Copy Protection usava uma senha interna gerada pelo próprio programa, e o Codex reconstituiu o algoritmo e descriptografou um arquivo de teste sem a senha do usuário em cerca de 26 minutos. A proteção do Nexcopy Copy Secure foi contornada em aproximadamente 10 minutos, pois a chave ficava acessível por meio de um certificado embutido no aplicativo de visualização de arquivos.
No programa SecZure YutianDun, o pesquisador encontrou duas contas ocultas com senhas simples. Para isso, foi usada uma depuração com retrocesso na linha do tempo, que permitiu acompanhar o funcionamento do programa. Li ressaltou que essas vulnerabilidades, por si sós, não comprovam má-fé dos fabricantes. Ele não notificou a KakaSoft, a Nexcopy e a SecZure, explicando que uma unidade que já caiu nas mãos de um invasor praticamente não pode ser recolhida nem atualizada.
Como exemplo de abordagem mais confiável, o pesquisador citou o projeto de código aberto Phantomdrive. Ele também usa um cartão microSD, mas criptografa os dados com uma chave gerada a partir da senha do usuário. Por isso, a simples remoção do cartão não permite ler o conteúdo.