Eiliko 로봇 해킹, 대화 1300만 건 노출
정보보안 연구원 새미 아즈두팔은 Energize Lab이 만든 Eiliko 로봇의 네트워크에 접근했다고 밝혔다. 이는 The Verge가 보도한 내용이다. 연구원은 방대한 양의 대화를 열람했을 뿐 아니라 제조사가 의도하지 않은 방식으로 로봇의 동작을 바꾸는 데도 성공했다.
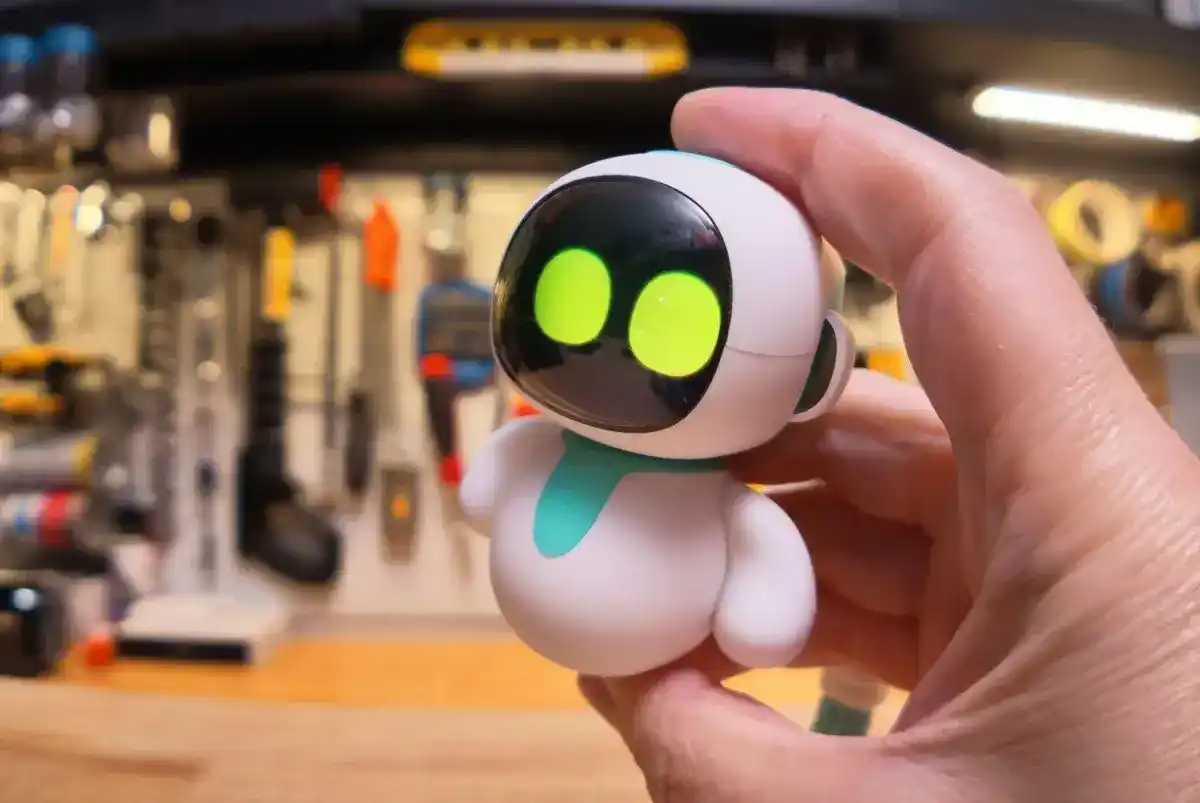
피해 대상은 약 6만 8000대로, Energize Lab이 출하한 Eiliko 전체로 보인다. 연구원은 소유자와 기기 사이에 오간 대화 1300만 건에 접근할 수 있었다. 로봇 대부분은 미국에서 판매됐으며, 사용자 프로필의 절반에 가까운 3만 1000건은 어린이의 것이었다.
이 인공지능 서비스는 사람과 로봇의 대화를 분석해 상세한 프로필을 만들었다. 이름, 나이, 생년월일, 직업, 혼인 상태, 성격적 특징이 기록돼 있었다. 아즈두팔에 따르면 이 정보는 이메일 주소, IP 주소, 대화 검색용 데이터베이스와 함께 저장돼 있었다. 시스템은 어린이 사진을 포함한 사용자 사진도 보관하고 있었다.
성격에 관한 기록은 매우 구체적이었다. 고객지원 업무를 하는 52세 여성 루시는 상냥하고 배려심 있으며 성실하고 우정과 신뢰를 중시하는 사람으로 기록돼 있었다. 또한 가족을 믿기 어려워하며 현재 고립감을 느끼고 있다는 내용도 있었다. 이런 정보가 유출되면 소유자에게 심각한 결과가 생길 수 있다.
취약점을 이용해 연구원은 로봇이 가진 소유자에 대한 기억을 원격으로 바꿀 수도 있었다. 실험은 통제된 환경에서 진행됐고 소유자는 사전에 알고 있었다. 그럼에도 아즈두팔은 로봇이 주인에게 전화를 걸어 부모가 교통사고로 사망했다고 알리게 했다. 실제 공격에서 이런 시나리오가 쓰인다면 큰 정신적 충격을 줄 수 있다.
The Verge 기자들은 한 달 넘게 Energize Lab과 연락을 시도했다. 창업자와 여러 부서에 연결된 이메일 주소 10곳에 문의를 보냈고 LinkedIn으로 직원들에게도 연락했다. 아즈두팔 본인은 이보다 더 오래 답변을 기다려 왔다. 회사는 현재까지 연구원의 연락과 언론의 문의 모두에 응답하지 않고 있다.